AgentDock: un runtime controllato per compiti di sistema guidati da agenti
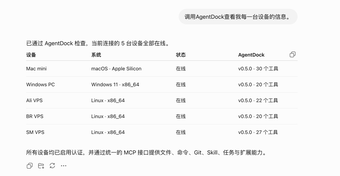
agentdock, sviluppato da Uvwt, è un server Model Context Protocol (MCP) che fornisce un runtime controllato per agenti AI. Permette agli agenti di eseguire codice, modificare file, eseguire comandi shell, gestire repository Git e automatizzare browser senza concedere accesso diretto all'host. Lo strumento enfatizza l'esecuzione containerizzata, sessioni persistenti e orchestrazione multi-dispositivo. È destinato a sviluppatori AI, amministratori di sistema e utenti esperti che necessitano di flussi di lavoro per agenti sicuri e pronti per la produzione.
Per quali compiti puoi effettivamente usarlo?
agentdock funge da runtime in cui gli agenti eseguono lavori concreti a livello di sistema piuttosto che compiti conversazionali. In pratica, il server accetta richieste degli agenti e fornisce ambienti per eseguire script, automatizzare il browser, modificare file di progetto e svolgere operazioni di controllo delle versioni. Esempi di compiti supportati includono commit Git automatizzati, esecuzione di script all'interno di contenitori e modifiche programmatiche ai file; questi si mappano direttamente ai flussi di lavoro degli sviluppatori che richiedono accesso elevato ma controllato.
Quanto sono sicure e prevedibili le esecuzioni degli agenti?
La sicurezza è implementata eseguendo le azioni degli agenti all'interno di contenitori Docker isolati, il che impedisce modifiche dirette al sistema operativo host. Le sessioni persistenti preservano lo stato dell'ambiente tra le interazioni mentre i confini dei contenitori limitano gli effetti laterali. Compromessi di sicurezza rimangono operativi: la configurazione dei contenitori, l'indurimento delle immagini e le impostazioni di orchestrazione determinano la reale forza di isolamento e devono essere gestiti dagli operatori per mantenere il modello di protezione previsto.
Quali input e ambiente richiede?
Il server è un'applicazione basata su Go che richiede un runtime Docker e funge da server MCP per client compatibili. I target di distribuzione supportati includono Linux e macOS, e Windows tramite Docker Desktop. I requisiti ambientali includono quindi un'installazione Docker funzionante e accesso alla rete per l'orchestrazione multi-dispositivo, che determina dove lo strumento può essere distribuito e come gli agenti raggiungono macchine remote.
Si inserisce nei flussi di lavoro di sviluppatori e operazioni?
Il design è rivolto a sviluppatori e amministratori di sistema che necessitano di esecuzioni controllabili degli agenti su macchine locali e remote. Il codice sorgente open-source supporta la personalizzazione e l'ispezione, e l'orchestrazione multi-dispositivo consente ai team di coordinare compiti su una flotta di server. Considerazioni operative includono la gestione del ciclo di vita dei contenitori, la configurazione dell'accesso remoto e l'integrazione con sistemi CI/CD o di monitoraggio esistenti per mantenere l'attività degli agenti auditabile e stabile.
Scelta pratica per distribuzioni di agenti gestiti dagli operatori
agentdock si adatta a sviluppatori e amministratori che richiedono un runtime di tipo server, ispezionabile, per consentire agli agenti di eseguire compiti di sistema mantenendo il controllo operativo. Il design open-source dello strumento e il focus sull'orchestrazione lo rendono appropriato per il deployment all'interno di ambienti gestiti dagli sviluppatori; aspettati un lavoro amministrativo continuo per configurare i container, mantenere le immagini e gestire l'orchestrazione cross-device in modo affidabile. Per i team pronti ad accettare quella responsabilità operativa, fornisce un percorso chiaro verso un'automazione agentica più sicura.